SOFICO Miles Enterpriseのアクセス管理と、それを支える運用体制
オートリース会社がオンライン見積や契約照会を提供する際は、利用者や外部システムに、どの情報へのアクセスをどこまで許可するかを決める必要があります。不審な変更が見つかったときに経緯を調べられるよう、操作履歴を残すことも重要です。
SOFICO Miles Enterpriseは、認証・認可、API連携、マイクロサービス基盤、監査ログを通じて、自動車リース・モビリティ業務における情報管理を支えています。これらの仕組みが顧客情報や基幹業務の保護にどう関わるかを、クラウドの運用体制とあわせて紹介します。
情報漏洩に備えて点検すべきシステムと運用
国内大手企業が公表したランサムウェア攻撃の事例では、広範囲なサービス停止と情報流出が確認されました。初動対応から数か月以上が経過した後も調査は続き、漏洩のおそれを否定できない個人情報が追加で特定され、対象者への通知が公表されました。同社の説明では、追加対象の情報について漏洩や不正利用は確認されておらず、新たな侵害も発生していません。影響範囲の調査や関係者への説明は、システムの復旧後も続く場合があります。
国内のオートリース業界でも、端末管理システムの脆弱性を悪用した不正アクセスで従業者等の個人情報が流出した事案や、役員を装ったメールに担当者が返信し、社員名簿などを送付した事案が公表されています。前者では、顧客・取引先情報の流出はなく、当該脆弱性への対策は実施済みと説明されています。
これらはそれぞれ、端末管理システムとメール運用に関する事案です。自社の対策を点検する際も、基幹システムに加え、認証基盤や端末管理、メール、外部サービスや委託先との連携まで確認する必要があります。新たな脆弱性が公表された際に影響を受けるシステムを速やかに特定できるか、修正までの間にアクセスを制限できるか、不審な操作の経緯を追えるかが、見直しの判断材料になります。
1. 認証・認可で利用者とアクセス権限を管理する
| 仕組み | 役割 |
|---|---|
| 認証 | アクセスしている利用者やシステムが誰かを確認する |
| 認可 | 確認した相手に、どの情報へのアクセスや操作を許可するかを判断する |
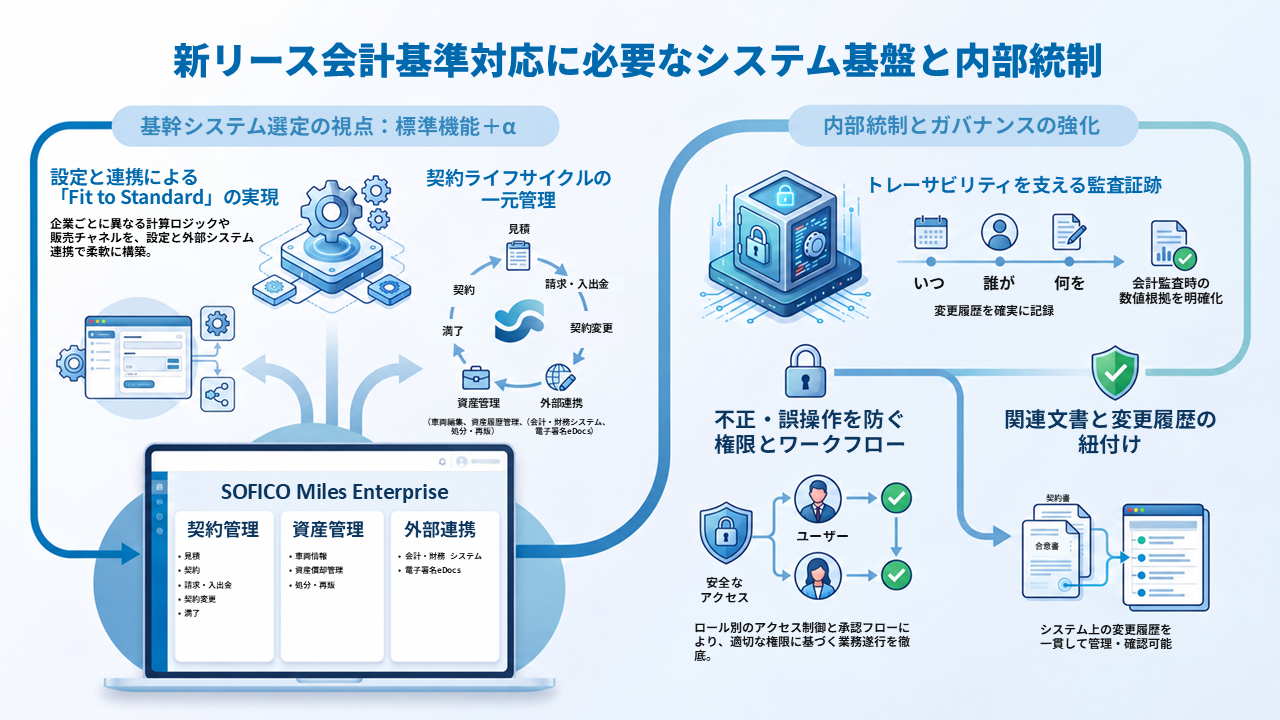
SOFICO Miles Enterpriseのバックオフィス向けIAM(ID・アクセス管理)は、多要素認証に対応しています。外部IdP(IDプロバイダー)との連携により、企業がすでに使用している認証基盤を使ったシングルサインオン(SSO)を構成できます。認証条件はIdP側の方針と連携仕様に沿って設計し、異動や退職に伴うアカウントの変更と、業務システム内の権限の見直しを対応づけます。
業務システム内では、RBAC(ロールベースアクセス制御)を使い、役割ごとにデータの作成・参照・更新・削除や、個々の項目の参照・更新を許可できます。たとえば、担当者には業務に必要な情報の参照を許可し、与信限度額の変更は審査担当者に限るという設定が考えられます。
顧客向けの契約照会では、同じ機能を利用する人でも、参照できる契約は異なります。所属組織や担当する契約・車両など、利用者とデータの関係に応じて権限を定めるのが、業務コンテキストに応じた認可です。利用者本人の契約だけを表示することや、委託先のアクセスを担当案件に限ることは、その設計例です。
2. APIとマイクロサービスの連携を管理し、基幹業務を保護する
SOFICO Miles Enterpriseは、導入構成に応じてAPIゲートウェイと認証・認可を組み合わせ、外部システムとの接続を管理します。APIゲートウェイは外部アプリケーションからのリクエストを受け付け、適切なサービスに振り分けます。外部連携を設計する際は、公開するAPIとその利用条件、連携先のサービスごとに扱えるデータと実行できる処理を定めます。
契約・請求などの基幹処理はSOFICO Miles Coreが担います。それに対し、機能の追加や外部システムとの連携には、マイクロサービス基盤のMMP(Miles Microservices Platform)を使います。たとえば、外部から契約情報を照会・更新できるようにする際は、それぞれに必要なアクセス権限と基幹業務への影響を確認します。
| 構成要素 | 主な役割 | 導入時に確認すること |
|---|---|---|
| APIゲートウェイ | 外部リクエストの受付と振り分け | 公開するAPIとアクセス条件 |
| 認証・認可 | 接続元の確認と権限の判断 | 利用者・システムごとに許可するデータと操作 |
| MMP | マイクロサービスによる機能拡張と連携 | 各サービスが扱うデータと必要な権限 |
| SOFICO Miles Core | 契約・請求などの基幹処理 | 外部からの照会や更新が基幹処理に与える影響 |
| 監査ログ | データの変更や主要な操作の記録 | 記録対象、保管期間、参照権限 |
構成や機能の提供範囲は、導入環境・バージョン・設定によって異なります。
監査ログで操作と変更の経緯を確認する
SOFICO Miles Enterpriseは、設定したデータ項目の変更履歴や、文書の生成、ステータスの変更、ワークフローの実行などを記録できます。
たとえば、不審な与信限度額の変更が見つかった場合、誰がいつ変更したか、変更前の値はいくらだったかを確認できます。必要な記録が調査時に参照できるよう、記録する操作や項目、保管期間、ログの確認手順をあらかじめ決めておきます。
SOFICO Cloudの運用と責任分担
自社で脆弱性への対応や監視、基盤管理を続けることが難しくなっている場合、クラウドのマネージドサービスが選択肢になります。移行を検討する際は、システムの稼働場所とあわせて、更新、監視、インシデント対応を誰が担うかを確認します。
SOFICO Cloudは、SOFICO Miles EnterpriseなどのSOFICO製品の環境構築から日々の運用保守までをSOFICOが担うサービスです。お客様ごとに分離した専用環境を提供し、コンテナ基盤を用いてサービスの拡張や運用管理を支援します。アクセス経路や権限の管理とWebアプリケーションの保護を組み合わせ、監視、更新、バックアップ、復旧、監査対応を見据えて運用を設計します。
情報セキュリティの管理体制と社員教育
SOFICOは、ISO/IEC 27001認証を受けたISMS(情報セキュリティマネジメントシステム)を運用しています。リスクに応じて情報を分類し、アクセス権限を業務に必要な範囲に絞ります。ネットワークと通信の保護に取り組むとともに、インシデントの報告・対応手順を定め、対応から得た知見を再発防止や運用改善に活用しています。
情報システムを定期的に見直し、全社員を対象にセキュリティポリシーに関する研修も実施しています。
まとめ
基幹システムの刷新やクラウド移行をご検討の際は、既存の認証基盤との連携、業務に応じた権限設計、クラウド運用の責任分担について、SOFICOにご相談ください。